Hệ thống tuân thủ doanh nghiệp gồm những thành phần nào?
Mục lục
- Nghĩa vụ tuân thủ và đánh giá rủi ro là điểm xuất phát của hệ thống
- Cơ cấu quản trị xác định ai chịu trách nhiệm về tuân thủ
- Chính sách và quy trình chuyển nghĩa vụ thành yêu cầu có thể thực hiện
- Kiểm soát, đào tạo và thẩm định đưa chính sách vào hoạt động thực tế
- Kênh báo cáo, điều tra và xử lý vi phạm tạo khả năng phản ứng
- Giám sát và đo lường xác định hệ thống có thực sự hiệu quả hay không
- Các thành phần phải vận hành thành một vòng kiểm soát liên tục
Hệ thống tuân thủ doanh nghiệp không chỉ là tập hợp quy định nội bộ mà là cơ chế quản trị liên kết nghĩa vụ tuân thủ, đánh giá rủi ro, chính sách, kiểm soát, đào tạo, báo cáo, giám sát và cải tiến. Khi các thành phần này vận hành thành một vòng khép kín, doanh nghiệp mới có khả năng phòng ngừa, phát hiện và xử lý sai phạm một cách có hệ thống.
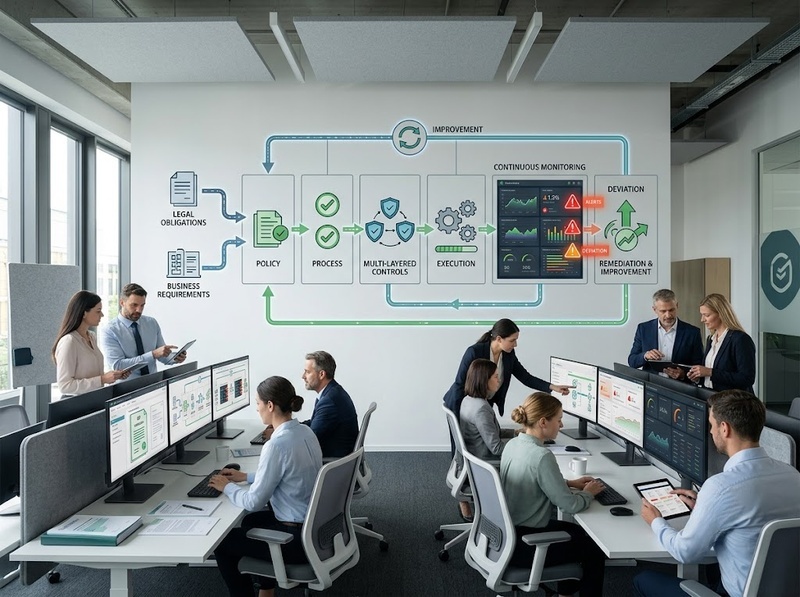
Hệ thống tuân thủ doanh nghiệp (Compliance Management System – CMS) là một hệ thống quản trị được thiết kế để xác định các nghĩa vụ mà doanh nghiệp phải tuân thủ, chuyển những nghĩa vụ đó thành chính sách và biện pháp kiểm soát, theo dõi việc thực hiện, phát hiện sai lệch và liên tục cải tiến cách thức quản lý tuân thủ.
Cách hiểu này rộng hơn nhiều so với việc doanh nghiệp chỉ ban hành một bộ quy tắc ứng xử hoặc giao toàn bộ trách nhiệm cho phòng pháp chế. ISO 37301 xác định CMS là một hệ thống có thể được thiết lập, triển khai, đánh giá, duy trì và cải tiến; phạm vi bao phủ các nghĩa vụ tuân thủ của tổ chức chứ không giới hạn ở một loại rủi ro riêng lẻ.
Về bản chất, một hệ thống hoàn chỉnh phải tạo được chuỗi liên kết:
Nghĩa vụ tuân thủ → rủi ro → chính sách → kiểm soát → thực thi → giám sát → xử lý sai lệch → cải tiến.
Nếu một mắt xích bị tách khỏi chuỗi này, doanh nghiệp có thể có nhiều tài liệu tuân thủ nhưng vẫn chưa hình thành được một hệ thống có khả năng kiểm soát hành vi và chứng minh hiệu quả.
Nghĩa vụ tuân thủ và đánh giá rủi ro là điểm xuất phát của hệ thống
Thành phần đầu tiên không phải là chính sách mà là việc xác định doanh nghiệp phải tuân thủ điều gì và rủi ro không tuân thủ nằm ở đâu.
Nghĩa vụ có thể xuất phát từ pháp luật, giấy phép, quy định của cơ quan quản lý, hợp đồng, tiêu chuẩn mà doanh nghiệp cam kết áp dụng, quy tắc nghề nghiệp hoặc các yêu cầu nội bộ. Phạm vi cụ thể thay đổi theo ngành, quy mô, địa bàn hoạt động và mô hình kinh doanh.
Sau khi nhận diện nghĩa vụ, doanh nghiệp cần đánh giá rủi ro để biết nghĩa vụ nào cần mức kiểm soát cao hơn. Đây là cơ chế giúp hệ thống tuân thủ vận hành theo rủi ro thay vì áp dụng cùng một mức kiểm soát cho mọi hoạt động.
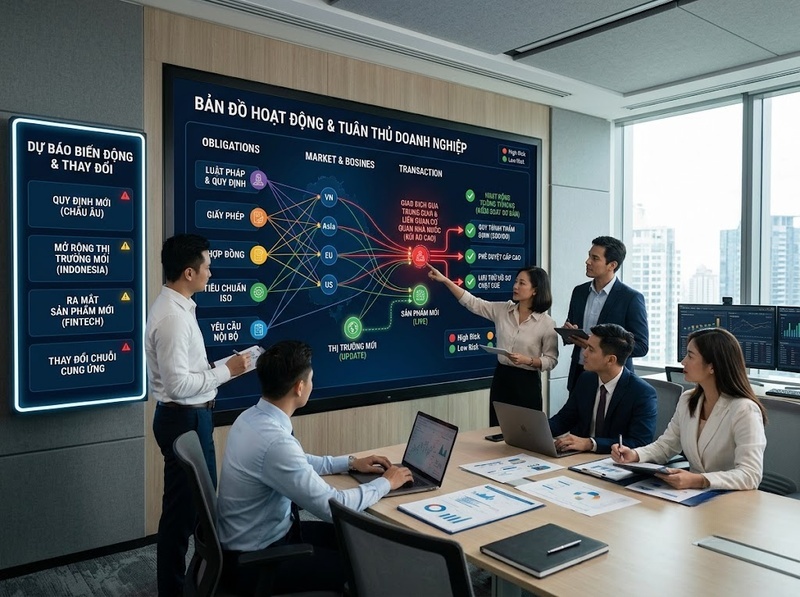
Chẳng hạn, một giao dịch có sự tham gia của trung gian, diễn ra tại khu vực có mức độ rủi ro cao và liên quan đến cơ quan nhà nước có thể cần quy trình thẩm định, phê duyệt và lưu hồ sơ chặt chẽ hơn một giao dịch thông thường. OECD cũng đặt đánh giá rủi ro vào nền tảng của chương trình kiểm soát, đạo đức và tuân thủ, đồng thời yêu cầu rủi ro phải được theo dõi và đánh giá lại khi hoàn cảnh thay đổi.
Điểm quan trọng là risk assessment không phải một báo cáo thực hiện một lần. Khi doanh nghiệp mở thị trường, đưa ra sản phẩm mới, thay đổi chuỗi cung ứng, mua lại công ty khác hoặc xuất hiện quy định mới, bản đồ nghĩa vụ và rủi ro phải được cập nhật tương ứng.
Nếu không có lớp này, doanh nghiệp dễ rơi vào tình trạng có rất nhiều quy định nội bộ nhưng không biết nguồn lực kiểm soát nên tập trung vào đâu.
Cơ cấu quản trị xác định ai chịu trách nhiệm về tuân thủ
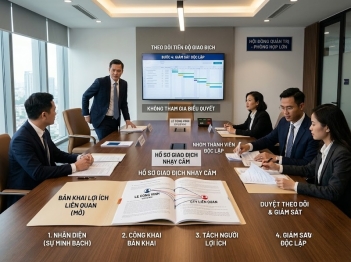
Một chính sách chỉ có tác dụng khi có chủ thể sở hữu, thực thi và giám sát nó. Vì vậy, thành phần thứ hai của hệ thống là governance – cơ cấu trách nhiệm và quyền hạn.
Ở cấp cao nhất, ban lãnh đạo phải thể hiện cam kết đối với tuân thủ và thiết lập kỳ vọng về hành vi. Tiếp theo là chức năng compliance hoặc bộ phận được giao nhiệm vụ điều phối hệ thống. Các đơn vị kinh doanh vẫn phải chịu trách nhiệm đối với rủi ro phát sinh từ hoạt động của chính mình, trong khi các chức năng kiểm soát và kiểm toán cung cấp lớp giám sát hoặc đánh giá độc lập phù hợp.
Một chức năng compliance chỉ tồn tại trên sơ đồ tổ chức nhưng thiếu quyền tiếp cận thông tin, nguồn lực hoặc khả năng báo cáo vấn đề nghiêm trọng lên cấp có thẩm quyền sẽ khó thực hiện nhiệm vụ.
OECD nhấn mạnh vai trò của cam kết rõ ràng từ lãnh đạo cấp cao, đồng thời đề cập đến việc người chịu trách nhiệm giám sát chương trình cần có mức độ tự chủ, thẩm quyền và nguồn lực phù hợp, bao gồm khả năng báo cáo tới cơ quan giám sát độc lập khi cần thiết.
Do đó, khi đánh giá thành phần quản trị của hệ thống tuân thủ, câu hỏi không chỉ là “doanh nghiệp có compliance officer hay không?” mà còn phải xem:
· Trách nhiệm của từng cấp có được xác định rõ
· Chức năng compliance có đủ thẩm quyền và nguồn lực
· Vấn đề nghiêm trọng được báo cáo lên đâu
· Có xung đột giữa mục tiêu kinh doanh và trách nhiệm kiểm soát hay không
· Cơ quan quản trị có nhận được thông tin đủ để thực hiện giám sát hay không
Tuân thủ vì thế là trách nhiệm được phân bổ trong tổ chức, không phải một nhiệm vụ có thể khoán hoàn toàn cho phòng pháp chế hoặc compliance.
Chính sách và quy trình chuyển nghĩa vụ thành yêu cầu có thể thực hiện
Sau khi biết phải tuân thủ điều gì và ai chịu trách nhiệm, doanh nghiệp cần chuyển các yêu cầu đó thành chính sách, tiêu chuẩn và quy trình vận hành.
Đây là lớp tạo ra “luật chơi” nội bộ.
Chính sách thường xác định nguyên tắc và yêu cầu chung. Quy trình đi sâu hơn vào cách thực hiện: ai làm, thực hiện ở thời điểm nào, cần phê duyệt bởi ai, hồ sơ nào phải được lưu và trường hợp nào phải được chuyển lên cấp có thẩm quyền.
Ví dụ, doanh nghiệp có thể quy định nguyên tắc không chấp nhận hành vi hối lộ trong chính sách. Nhưng để nguyên tắc đó trở thành cơ chế kiểm soát, doanh nghiệp còn cần quy trình đối với quà tặng, chiêu đãi, tài trợ, trung gian, nhà cung cấp, khoản thanh toán và các giao dịch có mức rủi ro tương ứng.
OECD mô tả nhiều lĩnh vực mà chương trình compliance có thể cần kiểm soát, đồng thời nhấn mạnh việc áp dụng biện pháp thẩm định dựa trên rủi ro đối với các đối tác kinh doanh và duy trì các thủ tục tài chính, kế toán thích hợp.
Một sai lầm phổ biến là đánh đồng “có policy” với “đã kiểm soát rủi ro”. Policy chỉ xác định điều cần làm hoặc không được làm. Hệ thống chỉ bắt đầu có năng lực kiểm soát khi yêu cầu đó được nối với quy trình, quyền phê duyệt, dữ liệu, bằng chứng thực hiện và trách nhiệm cụ thể.
Kiểm soát, đào tạo và thẩm định đưa chính sách vào hoạt động thực tế
Chính sách xác định yêu cầu; control – kiểm soát – tạo cơ chế buộc hoặc hỗ trợ hoạt động thực tế tuân theo yêu cầu đó.
Kiểm soát có thể mang tính phòng ngừa hoặc phát hiện. Ví dụ, phân quyền phê duyệt giúp ngăn một giao dịch rủi ro được thực hiện tùy ý; đối chiếu giao dịch giúp phát hiện bất thường sau khi phát sinh; thẩm định đối tác giúp nhận diện rủi ro trước khi thiết lập quan hệ kinh doanh.
Các biện pháp kiểm soát thường gắn với nhiều hoạt động như:
· Phân quyền và phê duyệt
· Phân tách nhiệm vụ
· Kiểm soát tài chính và kế toán
· Thẩm định đối tác và bên thứ ba
· Kiểm tra xung đột lợi ích
· Quản lý quà tặng, chiêu đãi hoặc tài trợ
· Quản lý hồ sơ và bằng chứng
· Đào tạo và truyền thông
· Cơ chế tư vấn khi nhân viên gặp tình huống khó xác định cách xử lý
Đào tạo thuộc cùng chuỗi thực thi vì một chính sách dù chính xác vẫn có thể thất bại nếu người phải áp dụng không hiểu yêu cầu hoặc không biết xử lý tình huống thực tế. OECD coi truyền thông và đào tạo được ghi nhận đầy đủ, áp dụng ở các cấp thích hợp trong doanh nghiệp, là một thành phần của chương trình compliance hiệu quả.
Tuy nhiên, đào tạo không nên được đánh giá chỉ bằng số người đã hoàn thành khóa học. Câu hỏi có giá trị hơn là người có rủi ro liên quan có hiểu đúng nghĩa vụ và hành vi cần thực hiện hay không. Vì vậy, đối tượng, nội dung và tần suất đào tạo cần phản ánh rủi ro của từng vị trí thay vì chỉ triển khai một khóa giống nhau cho toàn doanh nghiệp.
Kênh báo cáo, điều tra và xử lý vi phạm tạo khả năng phản ứng
Không có hệ thống kiểm soát nào loại bỏ hoàn toàn khả năng xảy ra sai phạm. Vì vậy, một CMS còn phải có khả năng nhận tín hiệu, điều tra và phản ứng.
Doanh nghiệp cần tạo điều kiện để nhân viên hoặc các chủ thể phù hợp có thể hỏi ý kiến, phản ánh vấn đề hoặc báo cáo hành vi nghi ngờ mà không phải phụ thuộc hoàn toàn vào cấp quản lý trực tiếp. Tùy mô hình tổ chức và yêu cầu áp dụng, cơ chế này có thể bao gồm đường dây báo cáo, hệ thống trực tuyến, email chuyên trách hoặc các kênh nội bộ khác.
OECD đề cập đến cơ chế báo cáo nội bộ, khả năng bảo vệ người báo cáo trong những điều kiện phù hợp và yêu cầu doanh nghiệp có hành động thích hợp đối với thông tin nhận được.
Sau khi tiếp nhận, hệ thống cần xác định cách phân loại vụ việc, bảo toàn thông tin, phân công điều tra, quản lý xung đột lợi ích, kết luận và quyết định biện pháp xử lý.
Điều tra cũng không phải điểm kết thúc. Một vụ vi phạm có thể cho thấy:
Một cá nhân vi phạm, nhưng cũng có thể cho thấy một kiểm soát đã thất bại.
Nếu doanh nghiệp chỉ kỷ luật cá nhân mà không xác định nguyên nhân hệ thống, cùng một loại sai phạm có thể xuất hiện trở lại ở bộ phận khác.
Do đó, phản ứng đầy đủ thường phải kết nối kết quả vụ việc với sửa đổi chính sách, thay đổi kiểm soát, đào tạo lại, điều chỉnh quyền hạn hoặc cập nhật đánh giá rủi ro khi cần thiết.
Giám sát và đo lường xác định hệ thống có thực sự hiệu quả hay không
Sự khác biệt quan trọng giữa một bộ tài liệu compliance và một hệ thống tuân thủ nằm ở khả năng tự kiểm tra hiệu quả của chính nó.
Doanh nghiệp cần theo dõi dữ liệu, kiểm tra việc vận hành của kiểm soát, đánh giá xu hướng vi phạm, xem xét kết quả điều tra và thực hiện các đánh giá định kỳ để trả lời hai câu hỏi khác nhau:
Kiểm soát có được thực hiện không?
và
Kiểm soát có đạt được mục đích không?
Ví dụ, việc 100% hồ sơ đối tác được đánh dấu “đã thẩm định” mới chứng minh quy trình đã được thực hiện về mặt hình thức. Nó chưa chứng minh hoạt động thẩm định có nhận diện đúng các bên thứ ba rủi ro hay không.
Đây là lý do đánh giá effectiveness trở thành một lớp riêng của quản trị compliance. ISO 37302:2025 cung cấp khung hướng dẫn đánh giá hiệu lực của CMS bằng các nguyên tắc, chỉ báo và hoạt động theo dõi, đo lường, xem xét; tiêu chuẩn này hỗ trợ ISO 37301 chứ không thay thế ISO 37301.
Các chỉ báo sử dụng trong thực tế cần gắn với rủi ro và mục tiêu kiểm soát. Tùy hệ thống, doanh nghiệp có thể xem xét dữ liệu như tỷ lệ hoàn thành kiểm soát, thời gian xử lý phản ánh, số vấn đề lặp lại, kết quả kiểm tra, mức độ hoàn thành biện pháp khắc phục hoặc xu hướng ngoại lệ.
Điểm cần tránh là biến KPI compliance thành cuộc chạy đua tạo ra những con số “đẹp”. Chỉ báo chỉ có giá trị khi giúp ban quản trị biết hệ thống đang giảm rủi ro ở đâu, thất bại ở đâu và cần thay đổi điều gì.
Các thành phần phải vận hành thành một vòng kiểm soát liên tục
Không một thành phần riêng lẻ nào tạo thành hệ thống tuân thủ doanh nghiệp.
Một policy không phải CMS. Một khóa đào tạo không phải CMS. Một hotline cũng không phải CMS. Thậm chí một phòng compliance có nhân sự đầy đủ vẫn chưa đủ nếu các chức năng đó không kết nối thành cơ chế quản trị.
Một vòng vận hành hoàn chỉnh có thể được hiểu như sau:
1. Nhận diện: Xác định nghĩa vụ và rủi ro tuân thủ
2. Thiết kế: Chuyển rủi ro thành chính sách, trách nhiệm và kiểm soát
3. Thực thi: Áp dụng quy trình, thẩm định, phê duyệt, đào tạo và các kiểm soát liên quan
4. Phát hiện: Sử dụng giám sát, kiểm tra, dữ liệu và kênh báo cáo để nhận diện sai lệch
5. Phản ứng: Điều tra, xử lý vi phạm và khắc phục nguyên nhân
6. Đánh giá: Xác định kiểm soát và toàn bộ CMS có hoạt động hiệu quả hay không
7. Cải tiến: Điều chỉnh đánh giá rủi ro, chính sách, kiểm soát và nguồn lực dựa trên kết quả thực tế
ISO 37301 cũng đặt việc đánh giá, duy trì và cải tiến trong chính vòng đời của CMS. Phiên bản ISO 37301:2021 hiện vẫn là phiên bản được ISO xác nhận còn hiệu lực; tiêu chuẩn có Amendment 1:2024.
Vì vậy, hệ thống tuân thủ doanh nghiệp là cơ chế kết nối chính sách, kiểm soát và giám sát thành một vòng quản trị liên tục. Chính sách xác định điều doanh nghiệp yêu cầu; kiểm soát đưa yêu cầu đó vào hoạt động; giám sát cho biết kiểm soát có hoạt động và có hiệu quả hay không; còn điều tra và cải tiến giúp hệ thống phản ứng khi thực tế khác với thiết kế.
Một hệ thống trưởng thành không được đánh giá bằng số lượng quy trình đã ban hành mà bằng khả năng doanh nghiệp chứng minh được chuỗi logic: đã nhận diện đúng nghĩa vụ và rủi ro, đã thiết kế kiểm soát tương ứng, kiểm soát thực sự được thực hiện, kết quả được theo dõi và những điểm yếu được sửa chữa. Khi chuỗi này vận hành liên tục, compliance mới trở thành một bộ phận của quản trị doanh nghiệp thay vì chỉ là lớp tài liệu nhằm chứng minh rằng doanh nghiệp “có quy định”.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều